OpenClaw на VPS: честная настройка AI-ассистента без Mac Mini
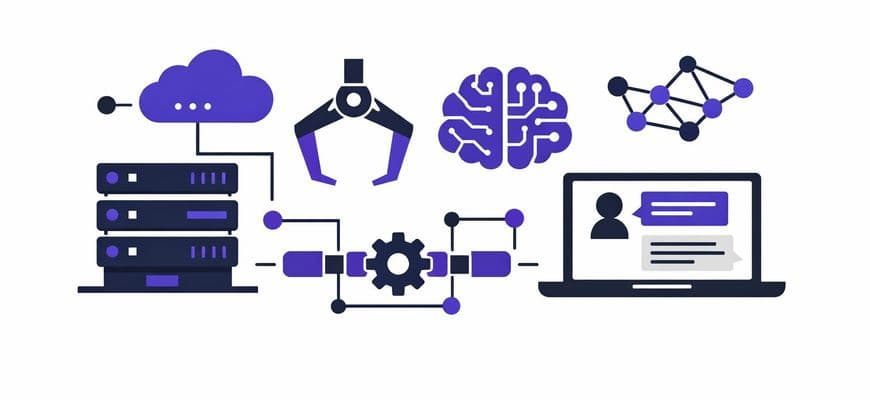
OpenClaw часто описывают как почти магический слой поверх LLM: написал сообщение в мессенджере — и автономный агент сам ищет информацию, запоминает контекст, запускает задачи и выполняет автоматизацию.
В реальности OpenClaw — это orchestration-платформа. Она соединяет языковую модель, инструменты, память и интеграции в единый сервис, который работает постоянно.
Поэтому правильный способ использования — запуск на отдельном сервере. VPS обеспечивает постоянную работу, изоляцию среды и нормальный DevOps-контур.
Что получится в результате
- установленный OpenClaw Gateway;
- Telegram-бот для общения с агентом;
- веб-интерфейс управления;
- включённый web-search;
- безопасная конфигурация сервера.
Что такое OpenClaw
OpenClaw — это self-hosted orchestration-слой для AI-ассистентов. Он связывает несколько компонентов инфраструктуры:
- LLM-провайдера;
- долговременную память;
- skills и plugins;
- каналы общения.
Архитектура платформы
Gateway — основной сервис платформы. Управляет сессиями и интеграциями.
Agent — исполнительный слой. Интерпретирует задачи пользователя и вызывает инструменты.
Skills и plugins — расширения для интеграций.
Memory — долговременная память агента. Обычно хранится в каталоге:
~/.openclawСистемные требования
- Ubuntu 22.04 или 24.04
- 2 vCPU
- 4 GB RAM
- 40 GB SSD
- Node.js 22+
- доступ по SSH
Подготовка сервера Ubuntu
Обновление системы
apt update && apt upgrade -y
apt install -y curl gnupg jq fail2ban ufw
Создание пользователя
adduser openclaw --gecos "" --disabled-password
usermod -aG sudo openclaw
passwd openclaw
Настройка SSH-ключей
mkdir -p /home/openclaw/.ssh
chmod 700 /home/openclaw/.ssh
nano /home/openclaw/.ssh/authorized_keys

chmod 600 /home/openclaw/.ssh/authorized_keys
chown -R openclaw:openclaw /home/openclaw/.ssh
Hardening SSH
sed -i 's/^#*PermitRootLogin.*/PermitRootLogin no/' /etc/ssh/sshd_config
sed -i 's/^#*PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
systemctl restart ssh
Firewall
ufw allow ssh
ufw allow 80/tcp
ufw allow 443/tcp
echo "y" | ufw enable
Fail2ban
systemctl enable fail2ban
systemctl start fail2ban
Настройка sudo без запроса пароля
echo "openclaw ALL=(ALL) NOPASSWD:ALL" | sudo tee /etc/sudoers.d/openclawНастройка DNS
sudo cp /etc/systemd/resolved.conf /etc/systemd/resolved.conf.bak

sudo bash -c 'cat > /etc/systemd/resolved.conf <<EOF
[Resolve]
DNS=9.9.9.9 8.8.8.8 1.1.1.1
FallbackDNS=
EOF'

sudo systemctl restart systemd-resolved
Переподключение к серверу перед установкой Node.js
Node.js и OpenClaw должны устанавливаться от обычного пользователя, а не от root. Поэтому перед установкой необходимо переподключиться к серверу под созданным пользователем.
ssh openclaw@SERVER_IPУстановка Node.js
# установка nvm
curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.40.3/install.sh | bash

# применяем изменения в текущей сессии
\. "$HOME/.nvm/nvm.sh"

# установка Node.js
nvm install 22

# проверка версии
node -v
npm -v
Установка OpenClaw
curl -fsSL https://openclaw.ai/install.sh | bashПосле установки запускается onboarding-wizard для настройки агента.
Подключение Telegram
openclaw pairing approve telegram CODESSH-туннель для веб-интерфейса
ssh -N -L 18789:127.0.0.1:18789 openclaw@SERVER_IPПосле этого веб-интерфейс будет доступен по адресу:
http://127.0.0.1:18789Включение web-search
openclaw configure --section webОбновление OpenClaw
openclaw updateДиагностика установки
openclaw doctorРезервное копирование памяти агента
tar -czf openclaw-backup.tar.gz ~/.openclawТипичные проблемы
- перерасход токенов;
- зависание workflows;
- ошибки plugins;
- неправильная интерпретация задач агентом.
Заключение
OpenClaw — это orchestration-инструмент для автоматизации. При правильной настройке инфраструктуры self-hosted агент может существенно сократить количество рутинных задач и стать постоянным цифровым помощником.